
11
idgard - Sealed Cloud
Wichtige Fakten
- Technisches statt vertragliches Vertrauen: Klassische Cloud-Verträge (AVV, SLA, Zertifizierung) verbieten dem Betreiber den Zugriff – Sealed Cloud macht ihn technisch unmöglich. Das lässt sich gegenüber Prüfern, Aufsichtsbehörden und Kunden als Architekturnachweis belegen, nicht nur als Papierversprechen.
- Schutz vor extraterritorialem Zugriff: Durchgängig deutsche/europäische Rechtskette – Unternehmenssitz, Rechenzentrum, Personal, Verträge – reduziert die Angriffsfläche durch den US CLOUD Act oder vergleichbare außereuropäische Zugriffsansprüche.
- Flexibel einsetzbar über mehrere Betriebsformen: Ob als fertige Anwendung (Sealed SaaS, wie idgard), dediziertes Private-Cloud-as-a-Service-Angebot, souveränes Managed-Cloud-Hosting, On-Premise im eigenen Rechenzentrum oder als kompakte Edge-Instanz – das Architekturprinzip passt sich Ihrem Betriebsmodell an.
Kategorien
Cloud (Computing) Security
Produkt Information
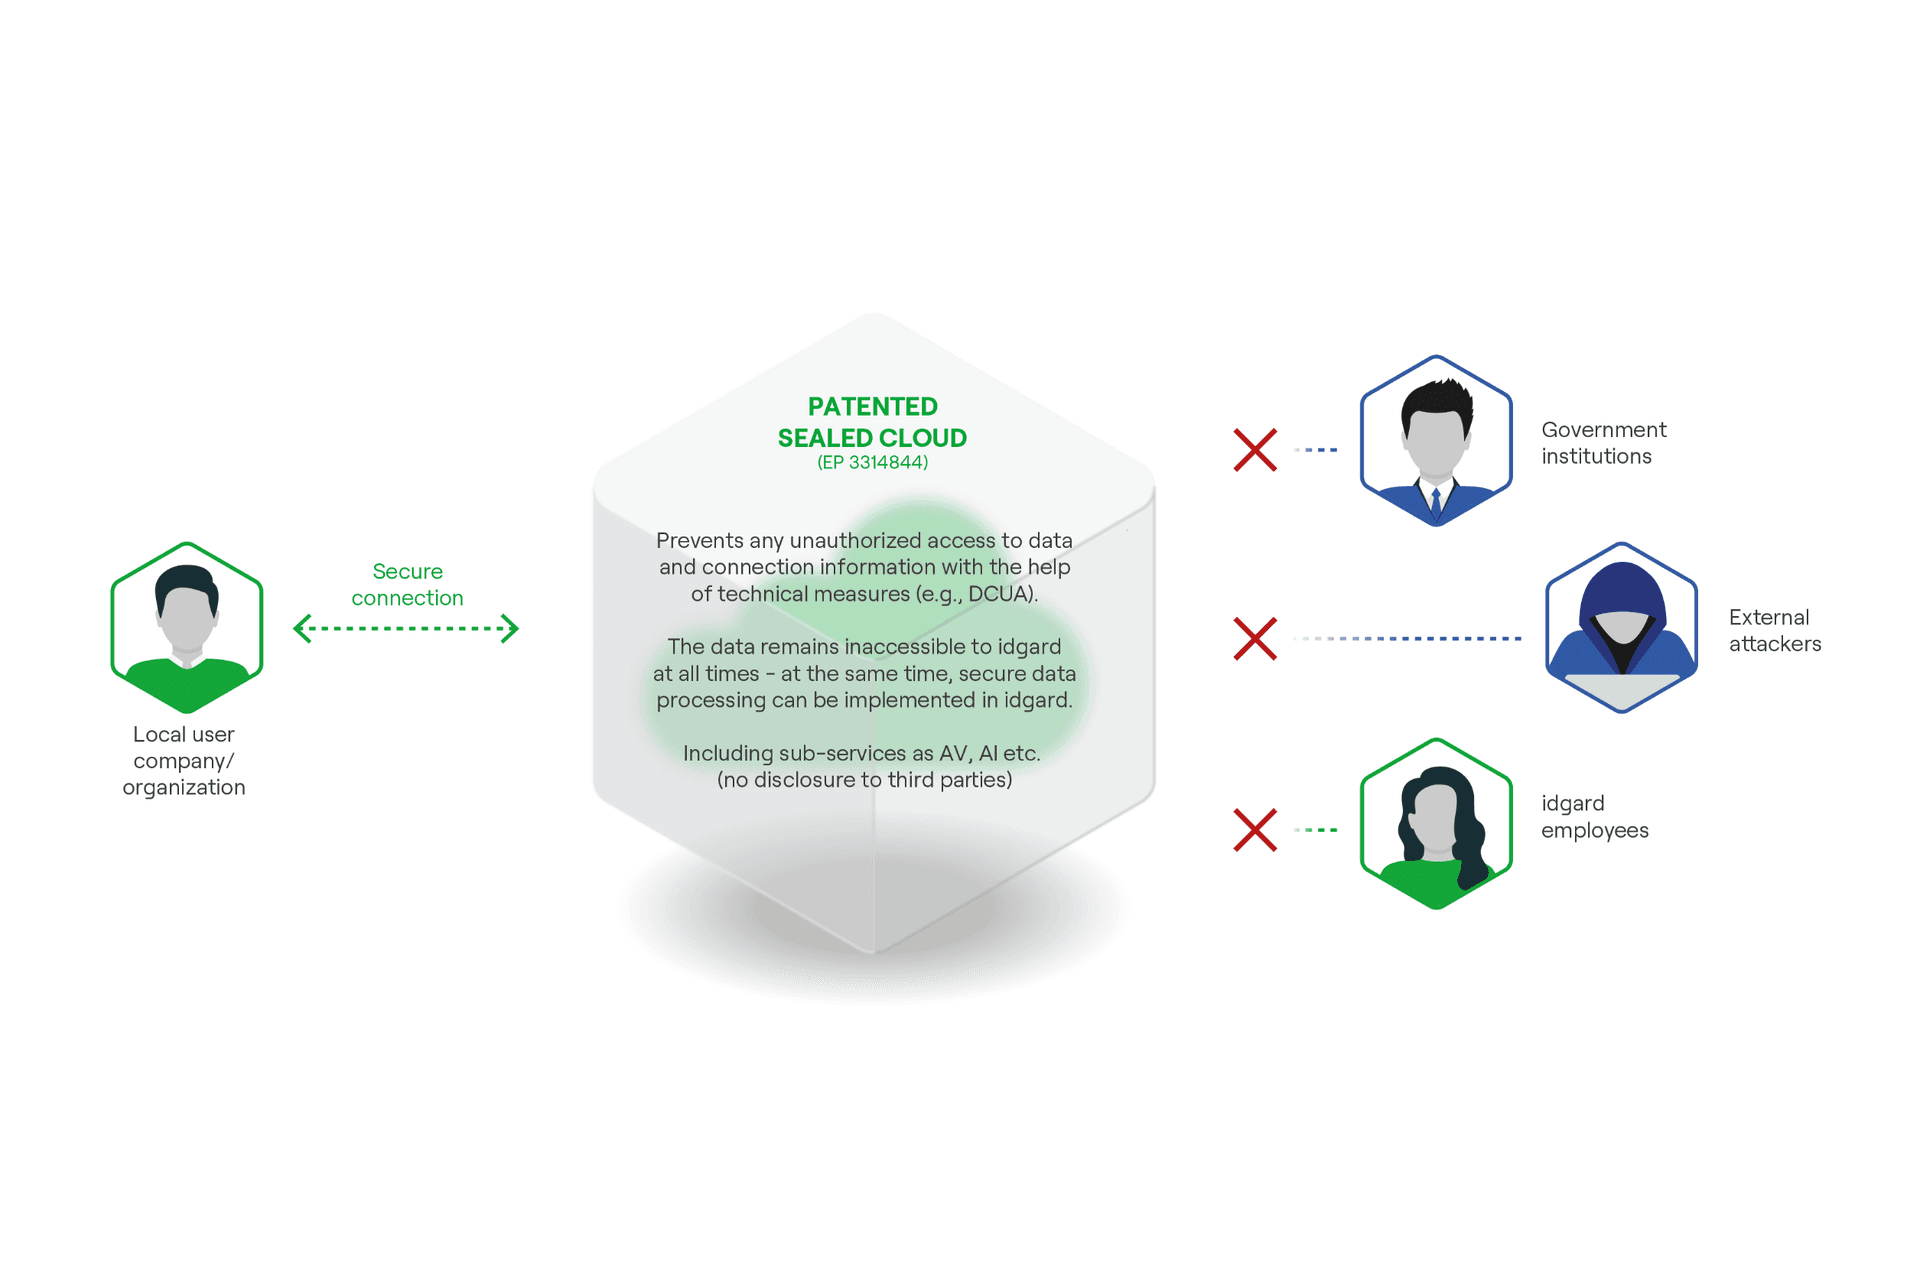
Cloud-Daten sind heute gut geschützt – solange sie ruhen oder übertragen werden.Sobald sie verarbeitet werden, liegen sie jedoch unverschlüsselt im Arbeitsspeicher – erreichbar für jeden mit ausreichenden Administratorrechten, sei es beim Cloud-Anbieter, bei einem Insider oder durch behördlichen Zugriff. Sealed Cloud schließt genau diese Lücke.
Sealed Cloud ist die technische Architekturhinter DriveLock idgard: Sie schließt denBetreiber selbst technisch von jedem Zugriff aufKundendaten aus – nicht nur vertraglich, sonderndurch die Kombination aus physischer Isolation, kryptografischer Absicherung und automatisierten Kontrollprozessen.
Produktexperte
Christoph Dengler
Director PreSales Sales
Download Produkt Information