Passwort geändert. Ist der Angreifer wirklich weg?
Infostealer stehlen aktive Sitzungen, nicht nur Passwörter. Warum ein Passwort-Reset selten reicht und was wirklich hilft.
Themen
Awareness / Phishing / FraudSIEM / Threat Analytics / SOCIdentity- und AccessmanagementDatensicherheit / DLP / Know-how-SchutzManaged Security Services / Hosting
Wann & Wo
Einzelheiten
Format:
Management-Vortrag
Sprache:
Englisch
Session Beschreibung
Referent: Sergiy Lapin
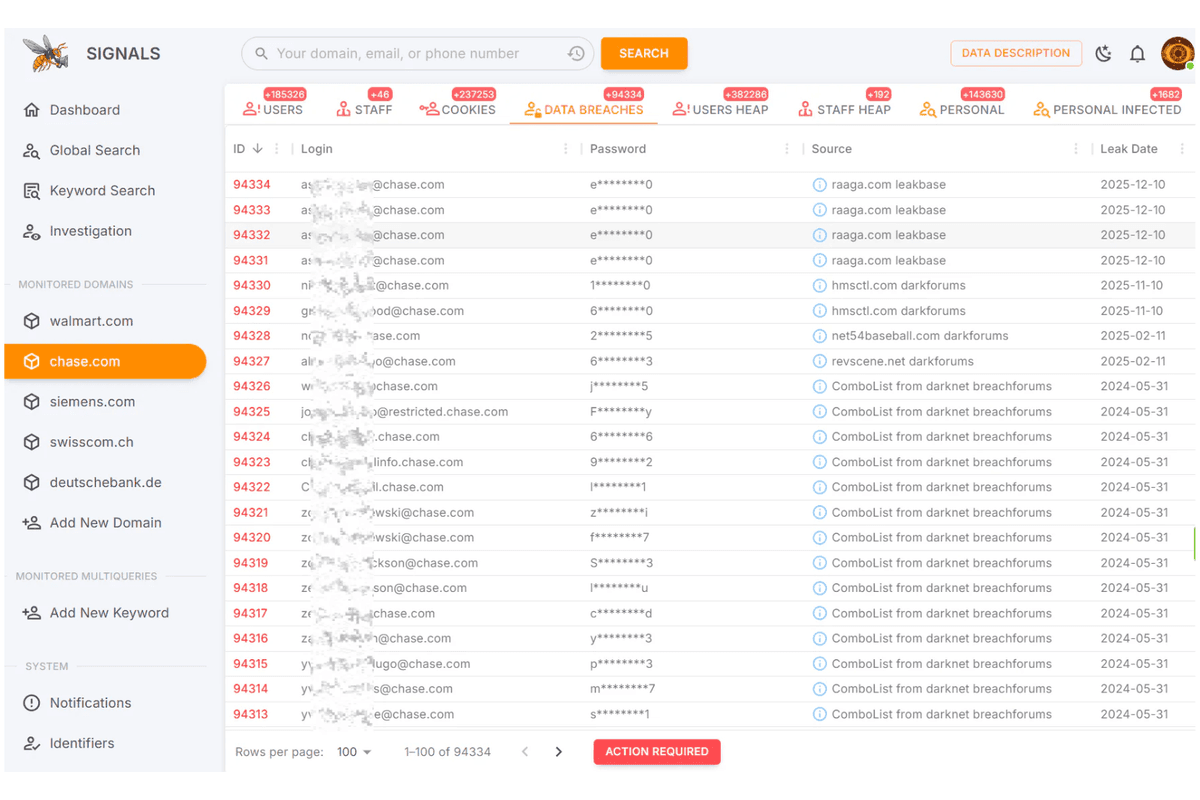
Ein Infostealer stiehlt kein Passwort. Er stiehlt eine Momentaufnahme des digitalen Arbeitsalltags: gespeicherte Passwörter, aktive Session-Cookies und Tokens, API-Schlüssel und genug Geräteinformationen, um sich als der Nutzer auszugeben. Im August 2026 enthielt ein einziger kostenlos veröffentlichter Stealer-Log-Dump Tausende noch gültige Session-Tokens für Google, Microsoft und KI-Werkzeuge. Immer häufiger gehört das infizierte Gerät einem externen Dienstleister oder steht beim Entwickler zu Hause – ein Gerät, das die Security-Abteilung nie gesehen hat.
Gesponsert von