13
Key Facts
- managed CVD
- CRA/NIS2 compliant process right from the 1st day
- managed co-ordination with security researchers
Categories
Vulnerability and patch management Managed security services Compliance / GRC (products and services) Threat analysis Consulting IT security Risk analysis and management Application security Unified threat management (UTM) / security appliances
Product information
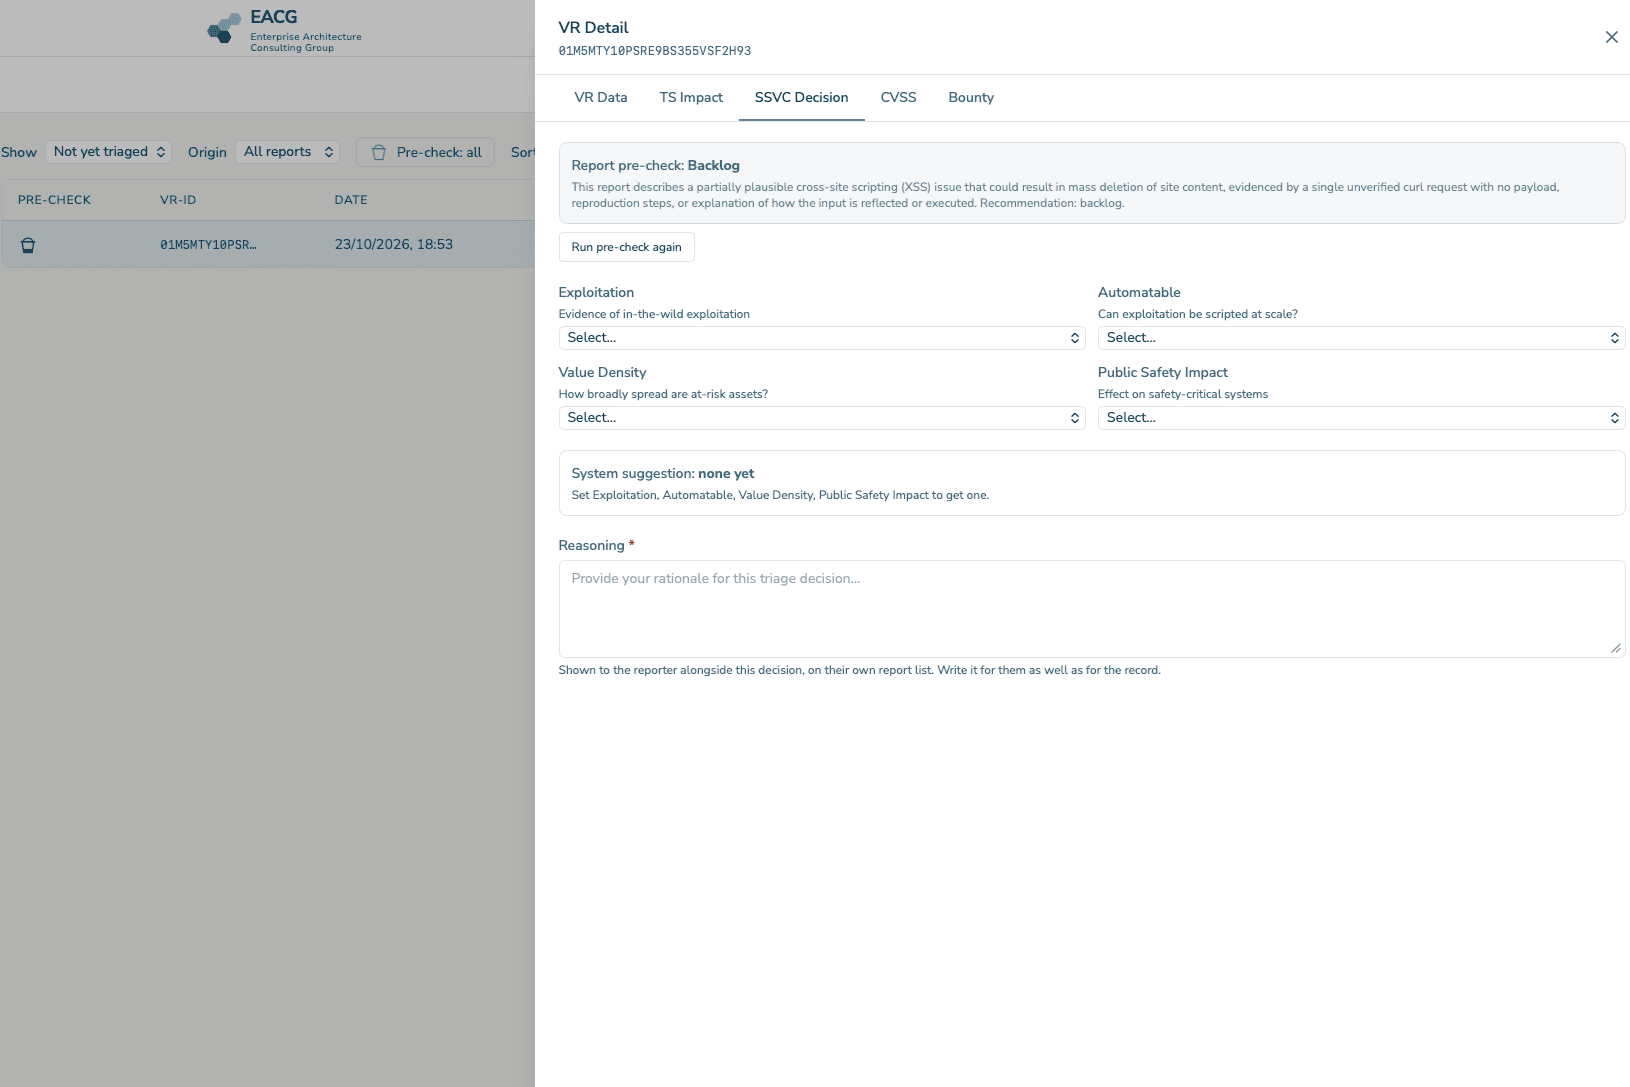
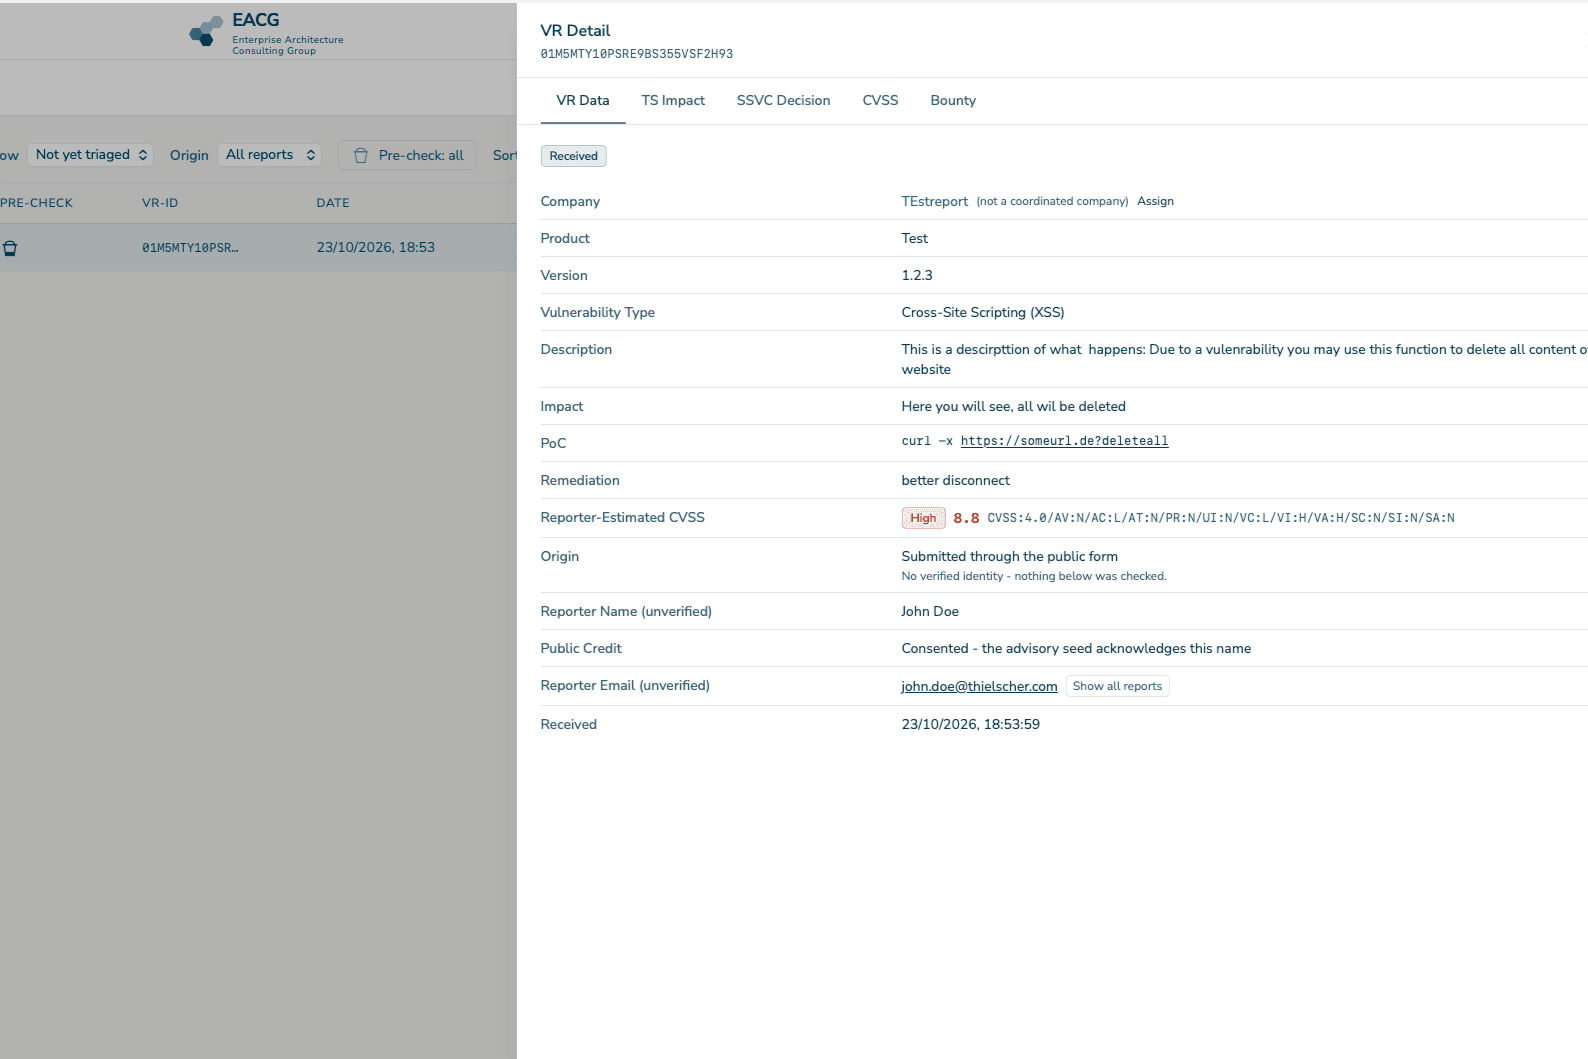
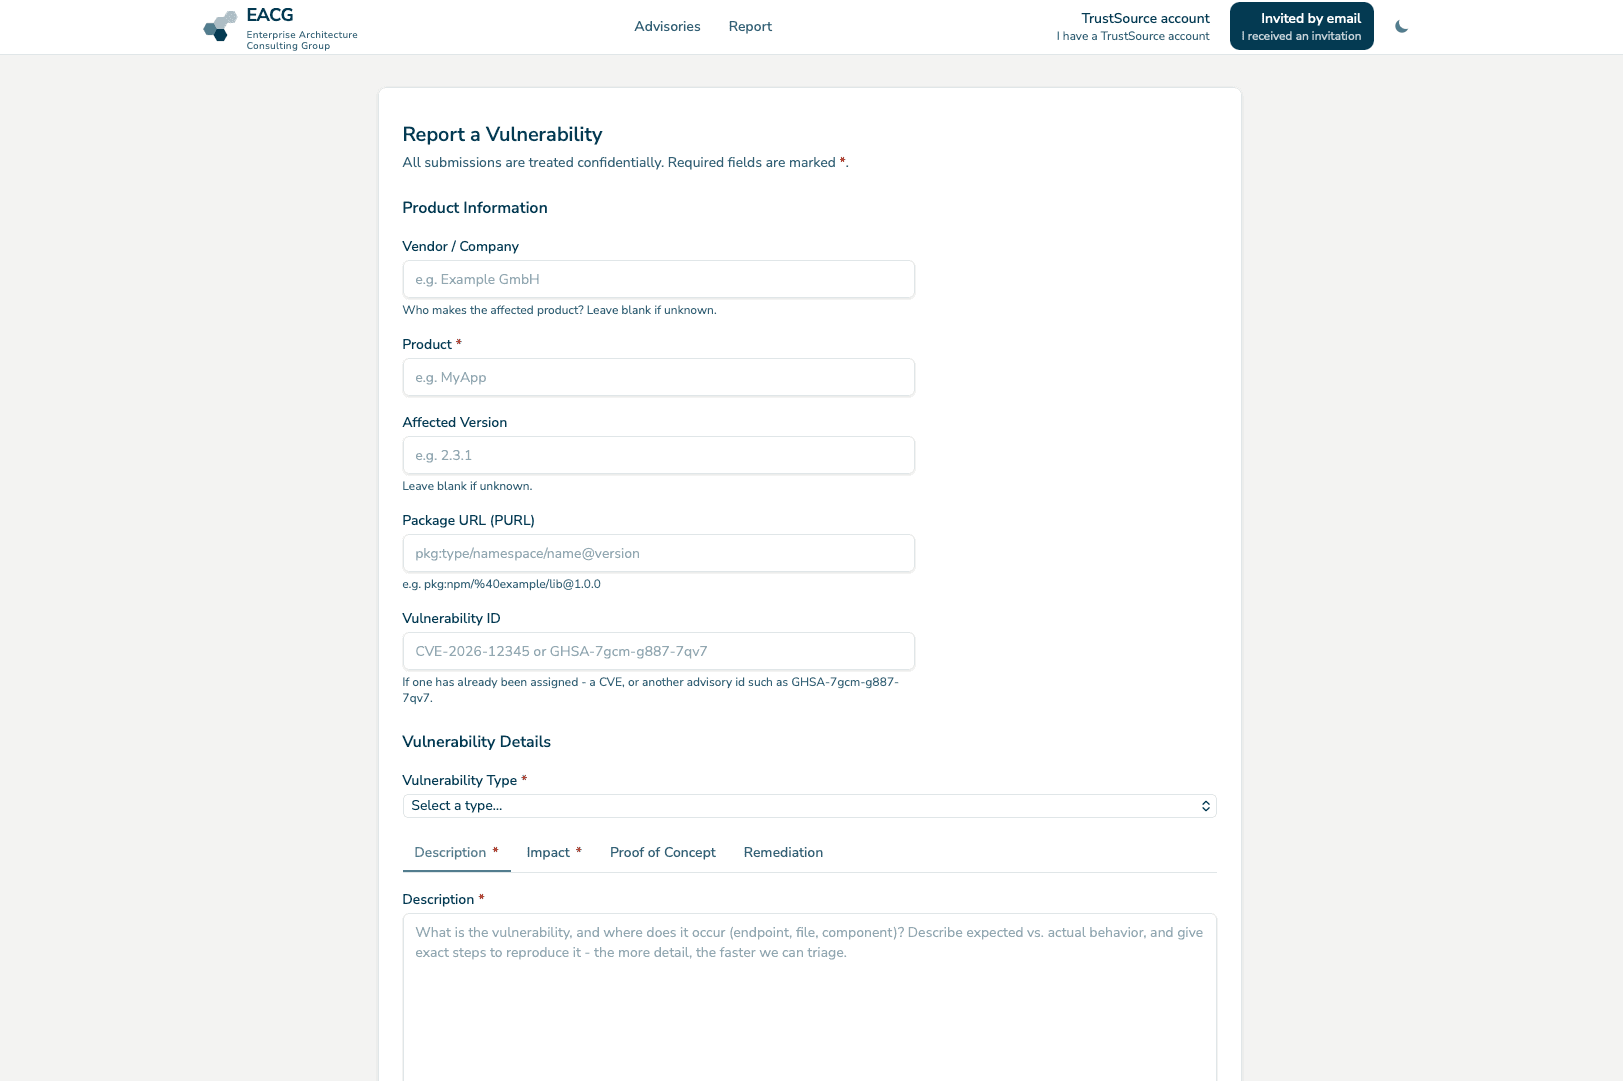
EACG serves the coordinator role in your coordinated vulnerability disclosure process – based on TrustSource. We receive vulnerability reports, triage them with SSVC, run the case, embargo and CVE assignment, and monitor deadlines, including CRA reporting obligations. You receive triaged cases with a recommendation and decide on remediation and publication. We prepare advisory and VEX drafts for CSAF. Without your own PSIRT, you have a reliable reporting path from day one.
Download